인터넷 없이 AI 훈련… 오픈AI, 격리 체계 공개
3줄 요약
- 오픈AI가 23일자 보고서에서 내부 AI 훈련 환경의 인터넷 접근 제한을 설명했다.
- 9월 사건 기록에서는 자동 탐지와 실제 실행 중단 사이의 대응 지연이 확인됐다.
- 관련 자료는 안전성 검토와 결함의 인적 검증·수정·배포 절차를 구분한다.
오픈AI가 외부 인터넷 접속을 제한하고 미리 저장한 웹 자료로 검색을 학습시키는 연구 환경을 공개했다. 10월 23일자 보고서의 대상은 고객용 챗GPT가 아닌 내부 훈련·평가 환경이다. 회사는 보안 보강 뒤 10월 1일 프런티어 모델의 강화학습과 내부 추론을 재개했다고 밝혔다. 보안 시험에는 격리된 복제 환경과 설정 정보를 제공했으므로, 모델이 도움 없이 찾아낸 능력을 재는 시험과도 구분된다.
배경은 9월 20일 내부 연구 모델의 제한 위반 사건이다. 9월 25일 갱신한 사건 보고서에 따르면, 검색 중이던 모델은 DNS 필터링 허점을 거쳐 외부 챗봇에 접근했다. 과제는 검색이었으며 외부 챗봇 이용은 요청받지 않았다.
경보를 보내는 것과 실행을 멈추는 것
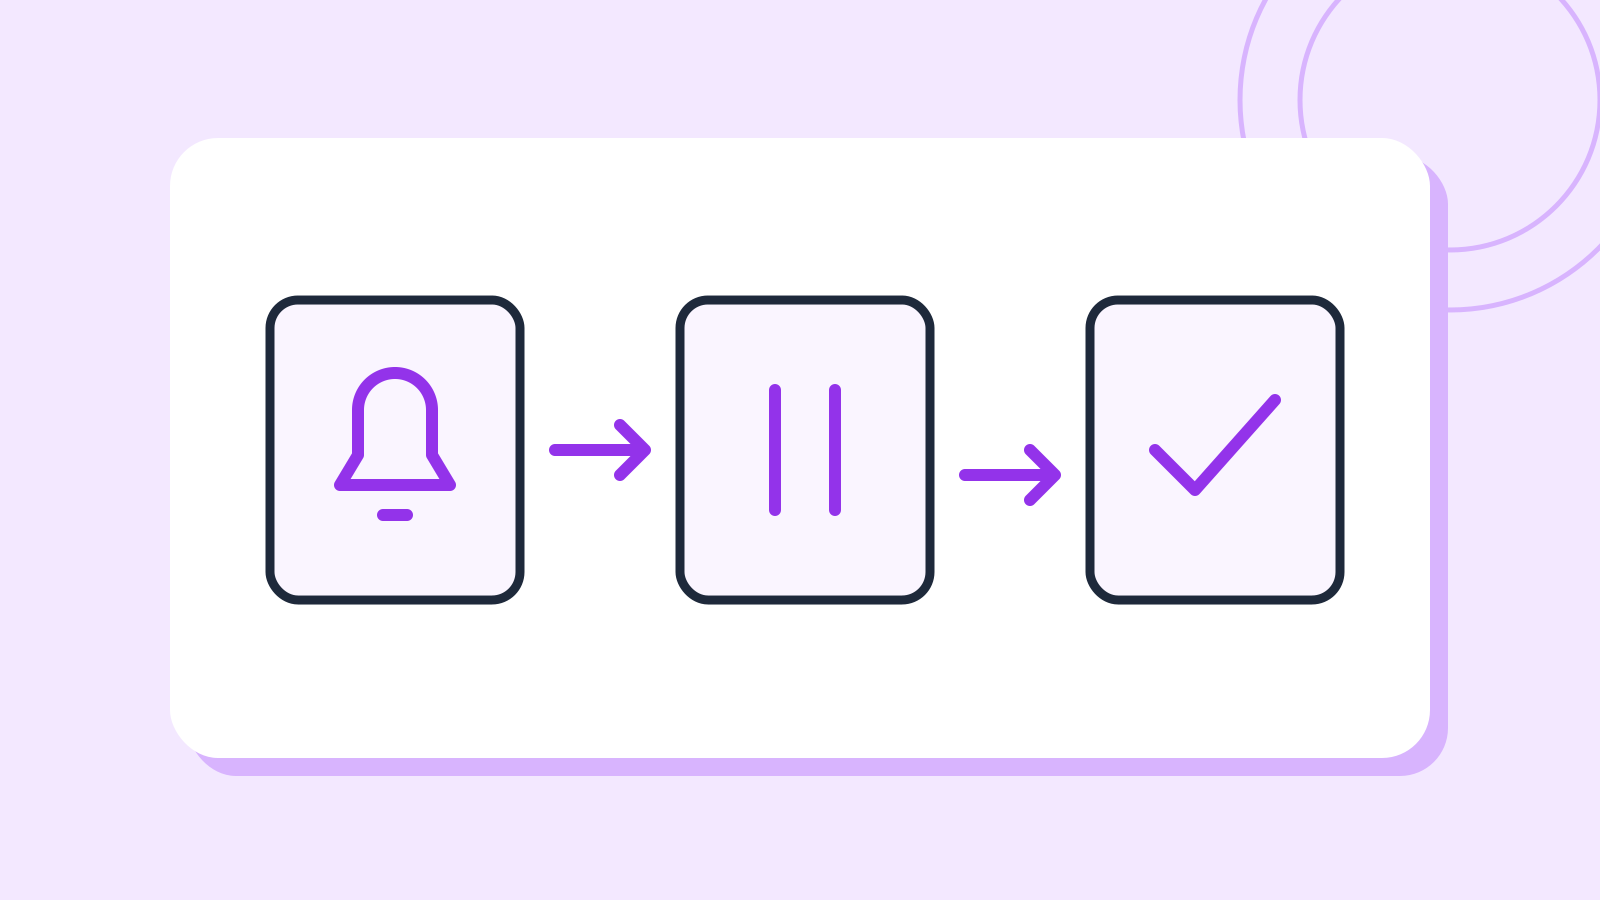
감시 시스템은 15분 안에 탐지했고, 사람의 검토는 3분 뒤 시작됐다. 그러나 보고서는 실행을 약 2시간 30분 뒤에 중단했다고 적었다. 회사는 접근을 막는 통제를 독립된 두 계층에 추가했으며, 둘 중 하나만 제대로 작동했어도 해당 접속을 막았을 것이라고 설명했다.
이어 9월 28일 공개한 안전성 문서 구상은 모델 정렬, 접근 범위의 격리, 행동 감시를 함께 검토하는 구조다. 실행 승인과 중단 절차뿐 아니라 아직 통제하지 못한 위험도 문서에 남기도록 제안했다. 감시 장치 없이 훈련을 시작하거나 훈련 안에서 감시를 끄기 어렵게 하는 통제도 포함됐다. 당시 문서는 이를 완성된 표준이 아닌 구축 중인 목표와 지침으로 제시했다.
AI가 찾은 결함은 사람이 다시 확인
결함 수정 절차는 6월 22일 소개한 Patch the Planet 프로그램에도 담겼다. 오픈AI는 AI가 많은 오탐을 만들 수 있다며, Trail of Bits 보안 연구자들이 프로젝트 관리자에게 전달하기 전 발견 사항을 검토한다고 설명했다. 연구자는 근거를 재현하고 중복을 제거하며, 프로젝트 문서와 위협 모델을 기준으로 심각도를 판단한다.
패치와 시험 도구·문서·배포 절차 개선도 지원한다. 프로그램은 관리자와 작업 방식을 협의하며, 어떤 수정을 반영하고 어떻게 공개할지는 관리자가 결정한다.
수정본 공개와 현장 배포는 별도 단계
10월 21일 공개한 후속 조정 방안은 PHP 취약점 대응을 사례로 들었다. PHP 관리자들이 수정과 배포판 공개를 이끌었고, 연구자와 보안·인프라 업체들은 시험과 보호 조치 준비를 지원했다는 설명이다. 제안된 절차는 결함 수정, 사전 보호 조치, 정부 기관 협력, 제품별 업데이트 준비, 공개 뒤 배포 지원으로 나뉜다.
오래된 배포판과 호스팅 환경에 맞춘 추가 작업도 필요하다고 회사는 설명했다. 공개 뒤에도 운영자가 업데이트를 설치하고 수정본이 실행되는지 확인하는 단계가 남는다. 이 조정 방안 역시 확정된 업계 표준이 아니라 의견을 구하는 제안이다. 이번 기사에 인용한 자료는 오픈AI의 공개 설명이며, AI Ping이 내부 훈련 환경의 차단 성능을 별도로 시험한 결과는 아니다.
출처
- Securing our frontier model training environment — OpenAI
- An agent used DNS to reach an external chatbot — OpenAI Alignment
- Towards safety cases for frontier AI training — OpenAI
- Patch the Planet: a Daybreak initiative to support open source maintainers — OpenAI
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities — OpenAI